 yudi-kurniawan
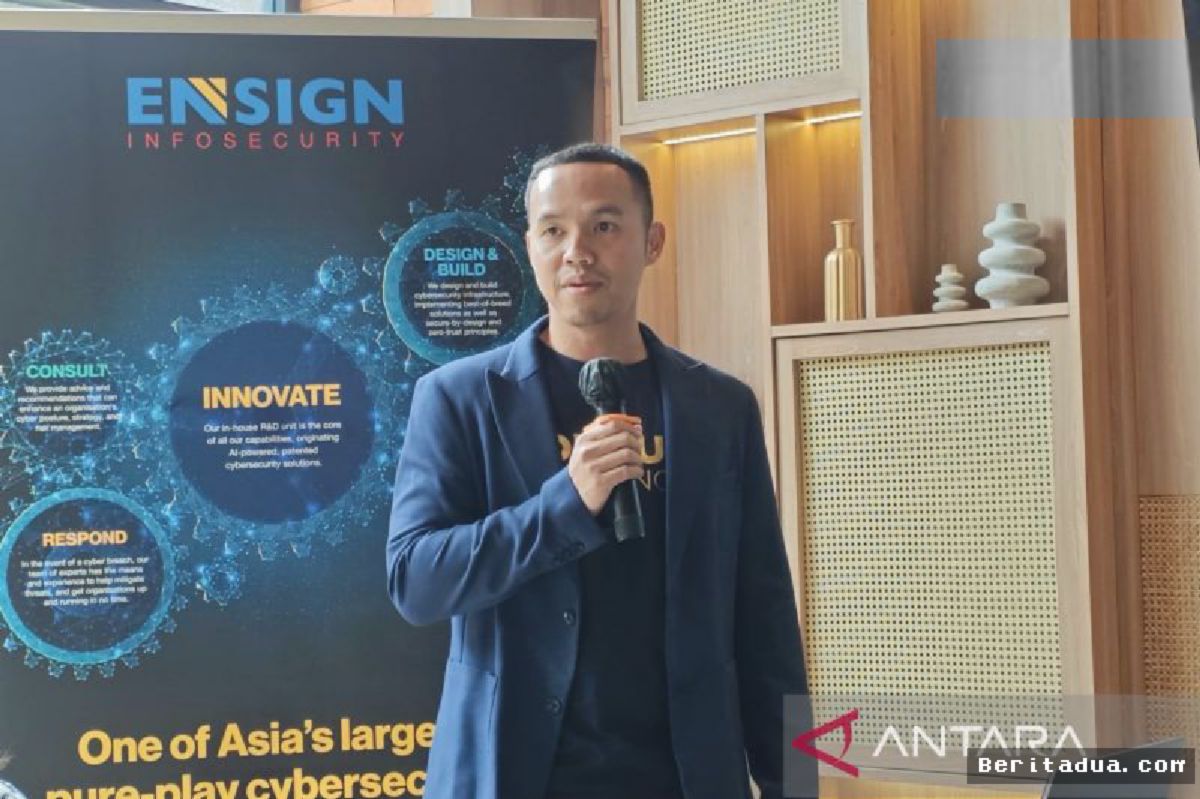
Laju penetrasi kecerdasan buatan (Artificial Intelligence/AI) yang kian masif kini menghadirkan pedang bermata dua bagi sektor ketahanan digital nasional. Di satu sisi teknologi ini melipatgandakan efisiensi operasional, namun di sisi lain menjadi senjata mutakhir bagi peretas untuk melancarkan serangan siber yang lebih presisi, adaptif, dan sulit dideteksi. Sejumlah pakar keamanan siber dan pemangku kepentingan industri mendesak institusi pemerintah maupun korporasi swasta untuk segera merombak serta memperkuat fondasi arsitektur keamanan mereka.
Eskalasi Serangan: Pergeseran Taktik Menuju Otomatisasi AI
Penelusuran terhadap tren ancaman digital terkini menunjukkan bahwa peretas tidak lagi mengandalkan metode manual yang lambat. Integrasi model bahasa besar (LLM) dan otomasi algoritma telah memungkinkan terciptanya skema penipuan terarah berskala raksasa dalam hitungan detik. Urutan evolusi taktik ancaman ini terpeta secara jelas dalam investigasi lapangan:
- Fase Rekayasa Sosial Tingkat Lanjut: Pemanfaatan rekayasa suara (deepfake audio) dan email spear-phishing hiper-personal yang secara sempurna meniru gaya bahasa eksekutif puncak guna menembus otorisasi transfer dana.
- Fase Penetrasi Malware Adaptif: Penggunaan kode berbahaya berbasis AI yang mampu mengubah struktur polimorfiknya secara otomatis guna mengelabui sistem antivirus tradisional dan firewall konvensional.
- Fase Eksploitasi Kerentanan Kilat: Penemuan celah zero-day melalui pemindaian sistem otomatis berkecepatan tinggi sebelum tim IT internal sempat merilis tambalan perangkat lunak (patching).
"Mengadopsi perangkat lunak keamanan tercanggih tidak akan berguna jika fondasi dasarnya rapuh. Keamanan siber bukan sekadar membeli lisensi proteksi, melainkan membangun visibilitas menyeluruh dan tata kelola akses yang ketat tanpa kompromi," ungkap praktisi keamanan infrastruktur digital terkemuka.
Kelemahan Mendasar pada Sistem Pertahanan Konvensional
Kondisi di lapangan menunjukkan masih banyaknya entitas strategis yang mempertahankan sistem warisan (legacy system) dengan konfigurasi yang longgar. Sebagian besar kebocoran data berskala besar berawal dari kelalaian manajemen akses dasar, seperti kata sandi yang lemah, ketiadaan autentikasi berlapis, serta lambatnya respons terhadap anomali lalu lintas data jaringan internal.
Guna membendung gelombang ancaman modern ini, langkah mitigasi menyeluruh harus difokuskan pada penguatan pilar-pilar utama sistem pertahanan:
- Penerapan Arsitektur Zero Trust: Menghapus konsep kepercayaan implisit di dalam jaringan; setiap akses identitas, perangkat, dan beban kerja harus diverifikasi secara ketat setiap saat.
- Pembersihan dan Pembaruan Berkala (Hygiene Cyber): Melakukan inventarisasi aset digital secara komprehensif, penutupan port yang tidak terpakai, dan percepatan siklus pembaruan perangkat lunak krusial.
- Penguatan Kapabilitas Deteksi Berbasis AI (XDR): Mengimbangi senjata penyerang dengan sistem deteksi ancaman cerdas yang mampu mengisolasi anomali sistem secara otomatis sebelum kerusakan meluas.
- Kultur Keamanan Manusia: Pelatihan simulasi rekayasa sosial berkesinambungan bagi seluruh lapisan karyawan untuk memitigasi celah kelalaian manusiawi.
Penguatan fondasi pertahanan siber bukan lagi pilihan opsional, melainkan kebutuhan mendasar demi menjaga kedaulatan data, kelangsungan bisnis, serta kepercayaan publik di tengah era automasi digital yang kian agresif.


Comments (0)